



Sommaire
Chargement du sommaire…
Quelles sont les obligations pour les collectivités et les établissements publics?
Ils doivent recourir :
Le DPO est un acteur clé du système de gouvernance des données personnelles à mettre en place. Par ses missions d’information, de conseil, de contrôle et d’interface, il va impulser, piloter coordonner les actions de mise et de maintien en conformité. Le DPO peut être interne ou externe. Il peut également être mutualisé.
Aux services d’un nouvel acteur : le délégué à la protection des données (DPO), sa désignation à la CNIL est obligatoire – CNIL-DPO
- A différents outils de conformité :
- Registre des activités de traitement,
- Registre de violation de données,
- Registre d’exercice de droit,
- Analyse d’Impact sur la Protection des Données (AIPD).
Quel est le rôle du DPO?
Le rôle principal du DPO est d’être un conseiller indépendant, un contrôleur et un facilitateur de la conformité,
Les missions spécifiques du DPO incluent :
- Informer et conseiller l’organisme ainsi que son personnel sur les obligations RGPD.
- Fournir des recommandations en cas de manquement constaté.
- Vérifier la mise en œuvre de mesures conformes au RGPD et, si nécessaire, les faire ajuster.
- Auditer le respect des principes de protection des données, y compris la répartition des responsabilités, la sensibilisation et la formation du personnel.
- Suivre les politiques, lignes directrices, procédures et règles de contrôle pour une protection efficace des données.
Qui est responsable de la conformité RGPD de votre collectivité ou établissement public?
Le DPO est un expert externe, qui aide, conseille et contrôle, mais il ne se substitue pas à la responsabilité opérationnelle et juridique de l’entité en tant que responsable du traitement des données.
A quel moment contacter votre DPO?
Voici les principaux moments où il est nécessaire de contacter le DPO :
- Avant la mise en production de tout nouveau traitement comportant des données personnelles (exemple : mise ne place de caméra de vidéoprotection, ouverture d’un nouveau service à la population, etc)
- Lors de la réalisation d’une étude d’impact sur la vie privée, AIPD
- En cas de violation de données personnelles. Le DPO fournit un conseil, notamment concernant les éventuelles communications aux personnes concernées et les mesures à apporter. Il aide également à mettre l’organisme en position de notifier la violation à l’Autorité de contrôle (la CNIL).
- En cas d’exercice de droits. Lorsqu’une personne formule une demande d’exercice de ses droits (droits d’accès, de rectification, d’effacement, etc.), une réclamation ou une requête concernant ses données. Le DPO assure la gestion de ces demandes et apporte son conseil aux services concernés.
- En cas de contrôle de la CNIL. Le DPO est l’interlocuteur privilégié de la CNIL et coopère avec elle.
Faites du CDG 52 votre DPO
Le CDG 52 conscient des contraintes de moyens (financiers, humains) propose de mutualiser les ressources nécessaires pour assurer cette mission. Les termes et conditions sont décrites dans chacune des conventions.
La signature de cette convention « Mission RGPD » vous permet :
- De désigner auprès de la CNIL, le CDG 52 comme votre DPO mutualisé.
- D’accéder à l’outil informatique de suivi de votre conformité, les registres (traitement, violations, droit d’accès), les Analyse d’Impact (AIPD) et de documenter votre conformité.
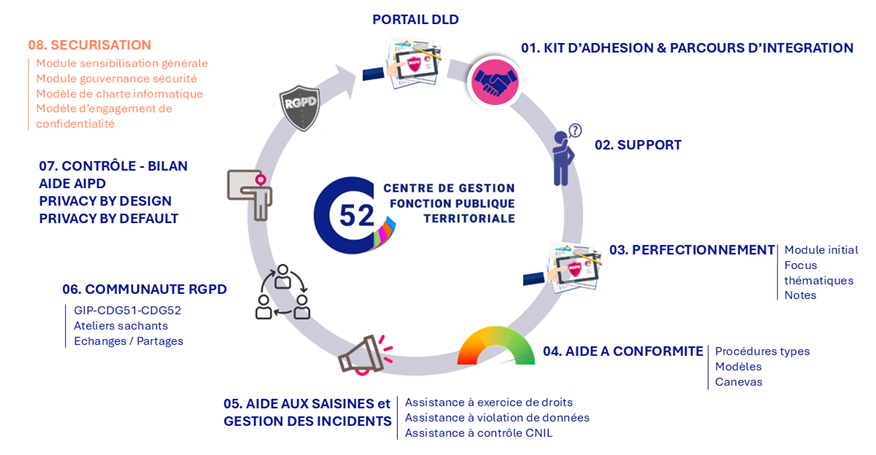
- De bénéficier d’un éventail de services « Mission RGPD » (conseil, information, accompagnement, etc.)
Les services « Mission RGPD »
Conformité RGPD – Cycle A
En octobre 2026, nous lançons un nouveau programme d’accompagnement des communes dans leur mise en conformité au RGPD, basé sur le référentiel d’autoévaluation de conformité de la CNIL.Consulter le référentiel d’autoévaluation de la CNIL
Le programme est organisé en 3 cycles : A, B et C.
Nous débutons avec le Cycle A, composé de trois ateliers.
Cycle A – Atelier 1 | Webinaire – 1h30
Présentation de la méthodologie, du programme et des outils qui seront utilisés.
Quatre dates proposées :
- Mardi 20 octobre de 14h00 à 15h30
- Jeudi 22 octobre de 10h30 à 12h00
- Mardi 27 octobre de 10h30 à 12h00
- Jeudi 29 octobre de 14h00 à 15h30
Un enregistrement audiovidéo de l’Atelier 1 sera également mis à votre disposition.
Cycle A – Atelier 2 | Présentiel – 1 journée
Une journée de travail consacrée au renseignement de votre registre des traitements dans Madis.
Neuf dates sont proposées sur l’ensemble du territoire de la Haute-Marne :
- Mardi 3 novembre – zone géographique de la CA Chaumont
- Jeudi 5 novembre – zone géographique de la CA St-Dizier Der et Blaise
- Mardi 10 novembre – zone géographique de la CC Bassin de Joinville en Champagne
- Jeudi 12 novembre – zone géographique de la CC Meuse-Rognon
- Mardi 17 novembre – zone géo graphique de la CC Trois Forêts
- Vendredi 19 novembre – zone géographique de la CC Grand Langres
- Lundi 23 novembre – zone géographique de la CC Savoir-Faire
- Jeudi 26 novembre – zone géographique de la CC Auberive Vingeanne Montsaugeonnais
- Mardi 1 décembre – Chaumont au CDG 52
Cycle A – Atelier 3 | Webinaire -1h30
Un temps de bilan pour faire le point sur les travaux réalisés et identifier les objectifs à atteindre pour passer au Cycle B.
Les dates de l’Atelier 3 seront programmées début 2027 et communiquées ultérieurement.
E-Atelier et Webinaire RGPD
Dans le cadre de l’accompagnement collectif, différents ateliers et webinaires vous sont proposés au cours de l’année.
L’objectif est de vous apporter connaissances et bonnes pratiques, afin de rendre conformes les différents traitements de données personnels réalisé par votre structure.
La programmation vous est communiquée régulièrement par courriel et est également visible sur l’agenda.


